مؤيد اللامي
تصدر عن نقابة الصحفيين العراقيين
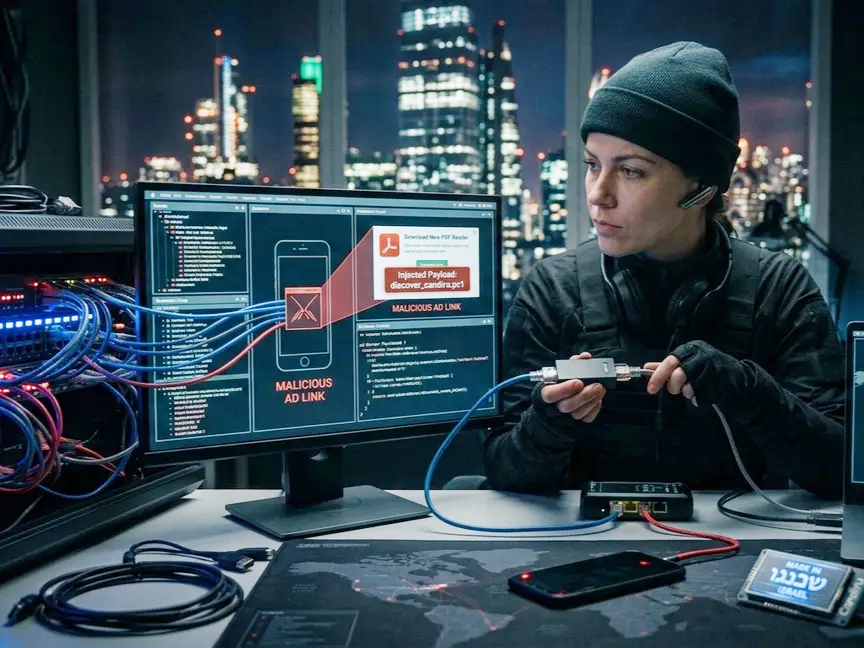

كشف تحقيق أمني مشترك أن شركة إسرائيلية متخصصة في تقنيات الإعلانات الرقمية تعاونت مع شركات تجسس لاختراق أجهزة المستخدمين عبر إعلانات إلكترونية مستهدفة، دون الحاجة إلى النقر عليها أو التفاعل معها، في هجوم يُعد الأول من نوعه الذي يرصد الباحثون أدلة تقنية على تنفيذه عبر الإعلانات الموجّهة.
وأجرى التحقيق باحثون من مختبر Citizen Lab وشركة Confiant، وكشفوا عن استخدام هذه الآلية لاستهداف أجهزة، منها أجهزة تابعة لشبكة الجزيرة الإخبارية القطرية. وتُعرف الشركة الإسرائيلية باسم Discover-Tech، وتقدّم نفسها بوصفها وكالة إعلانات رقمية تقليدية، لكن الباحثين يقولون إنها توفّر قناة لنشر إعلانات خبيثة عبر الإنترنت، بالتعاون مع جهات متخصصة في تطوير برمجيات التجسس.
وتدير الشركة منصة تُسمى “Controlium”، تتيح لشركائها تحديد هويات ملايين المستخدمين وتتبع خصائص أجهزتهم، بالإضافة إلى استهدافهم بهجمات إلكترونية لا تتطلب أي تفاعل منهم، وتُعرف تلك الهجمات باسم “هجمات دون نقر” (Zero-Click Attacks).
